Академия информационных систем
Аудит безопасности и тестирование на проникновение
О курсе
Обучение сочетает лекции, семинары и практические задания с развернутой обратной связью от преподавателя. Это позволяет отработать навыки противодействия современным киберугрозам в контролируемой учебной среде.
Кому будет полезен курс
Системные администраторы
Администраторы безопасности
Квалифицированные специалисты в области информационных технологий
Инженеры и аудиторы
Администраторы предприятий, желающие улучшить свои знания и навыки в области безопасности компьютерных сетей.
Преимущества нашей программы
Практическая направленность: отработка навыков анализа защищенности и противодействия атакам на учебных сценариях и практических заданиях.
Комплексный подход: изучение полного цикла тестирования на проникновение — от разведки и сканирования сети до постэксплуатации.
Экспертное сопровождение: получение развернутой обратной связи от преподавателя и оперативная поддержка кураторов на протяжении всего обучения.
Гибкий формат: возможность выбора очного обучения в аудитории или дистанционного участия через интерактивную платформу с полным погружением в процесс.
Программа курса
Методология и инструментарий хакерских атак
- Введение в хакинг и тестирование на проникновение
- Сбор информации
- Сканирование сети и элементов сети
- Перечисление
- Взлом системы
- Тестирование на проникновение
- Хакинг веб-серверов и веб-приложений
- SQL инъекции
- Взлом и анализ беспроводных сетей
- Криптография
- Изучение алгоритмов шифрования и средств стеганографии
Активный анализ сервисов внутри сети, сбор информации о сети
- Применение техник по сбору информации
- Сканирование компьютеров и идентификация сервисов
- Применение техник перечисления
- Применение техник по взлому паролей и повышению привилегий в операционных системах
- Трояны и бэкдоры
- Вирусы и черви
- Снифферы
Базовые атаки на систему
- Элементы социальной инженерии
- Отказ в обслуживании (DOS)
- Перехват сеанса
- Тестирование работы троянов
- Изучение вирусов различных типов
- Переполнение буфера
- Изучение возможностей обхода систем обнаружения вторжений
- Создание программы, уязвимой к переполнению буфера и повышение привилегий с использованием переполнения буфера
Изучение модуля Meterpreter в Metasploit Framework
- Изучение основных команд, модулей для работы на взломанной системе с использованием Meterpreter
- Изучение дополнительных модулей Meterpreter
- Кража информации с использованием кейлогеров
- Изменение различных настроек в системе для последующего проникновения
Методы закрепления в системе для последующего подключения
- Создание бэкдоров в операционной системе Windows
- Установка и настройка сервисов для удаленного администрирования операционной системы Windows
- Создание бэкдоров в операционной системе Debian Linux
- Установка и настройка сервисов для удаленного администрирования операционной системы Linux
Итоговая аттестация

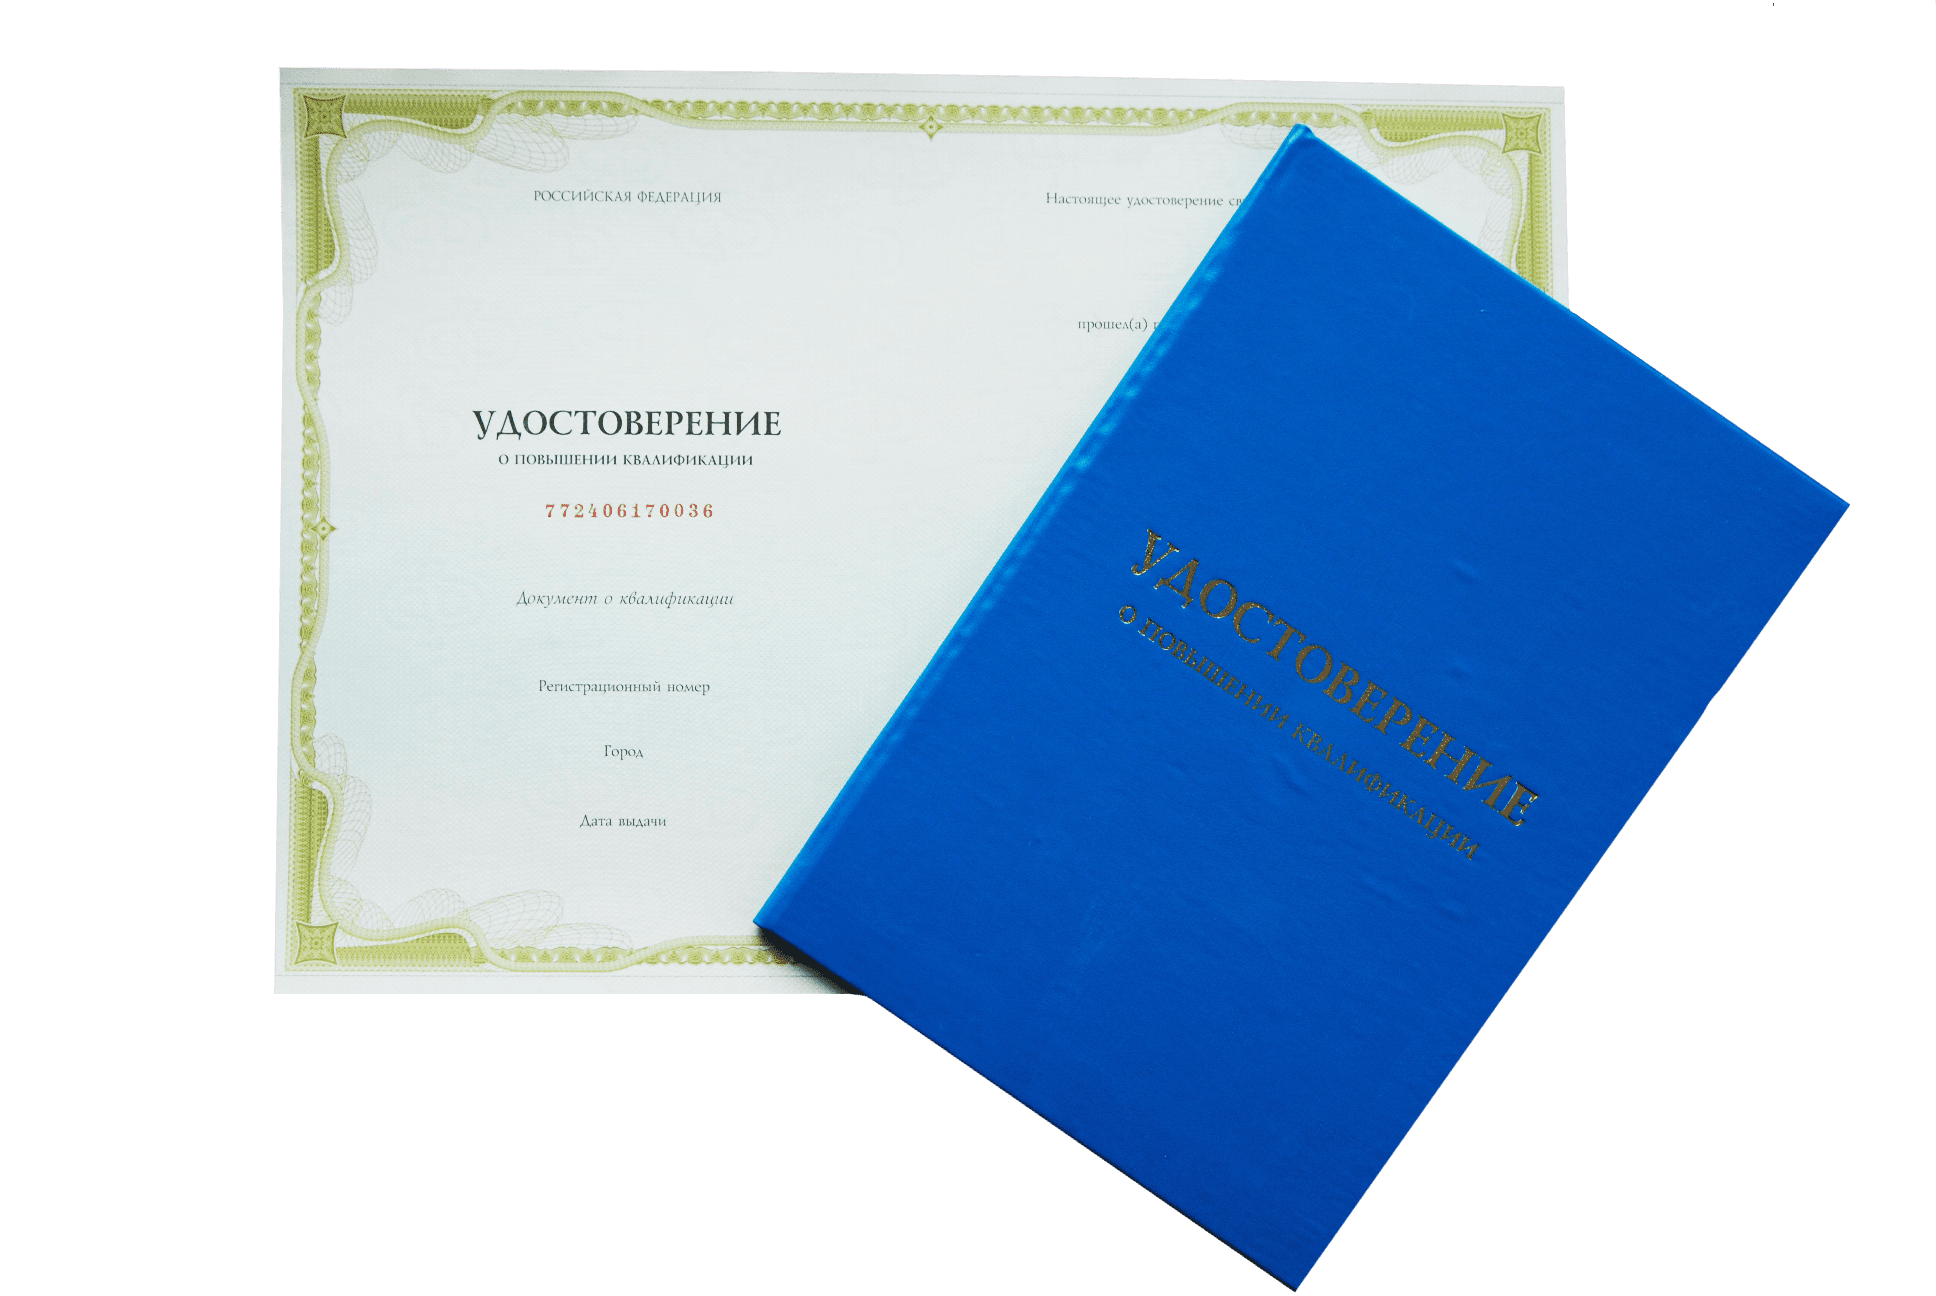
По окончании обучения выдается
Удостоверение о повышении квалификации

Глубокое погружение в Metasploit Framework: детальное изучение модуля Meterpreter, настройка эксплойтов и методы сбора данных на уязвимых узлах.
Разбор методов закрепления в системе: создание бэкдоров и настройка сервисов удаленного администрирования в операционных системах Windows и Linux.
Анализ современных векторов атак: изучение социальной инженерии, переполнения буфера, перехвата сеансов и способов обхода систем обнаружения вторжений.
Акцент на оборонительные практики: каждый изучаемый метод атаки сопровождается разбором способов своевременного выявления уязвимостей и построения надежной защиты.
Как вы будете учиться
Получить персональное предложение