Академия информационных систем
Обнаружение, предупреждение и ликвидация компьютерных атак
19 - 20 Ноября 2026 г.
О курсе
Обучение включает практические занятия для закрепления навыков построения эшелонированной обороны. Материалы подаются с использованием презентаций и видео, а знания проверяются через тестирования и практические задачи. Каждый слушатель получает развернутую обратную связь от эксперта курса для корректировки своих действий. Такой подход гарантирует системное понимание как атакующих, так и защитных механизмов в ИТ-инфраструктуре.
Кому будет полезен курс
специалисты отделов и служб информационной безопасности
системные администраторы
Преимущества нашей программы
Практическая направленность: отработка навыков на учебных сценариях атак и конфигурировании средств защиты.
Комплексный подход: последовательное изучение векторов атак и соответствующих им современных методов противодействия.
Актуальность контента: разбор уязвимостей популярных ОС, веб-серверов, баз данных и сетевых протоколов.
Экспертное сопровождение: возможность задавать вопросы в реальном времени и получать обратную связь от преподавателя и кураторов.
Программа курса
1 День
Введение в тему и проблематику семинара
Основные термины и понятия
Статьи Уголовного кодекса Российской Федерации, связанные с преступлениями в сфере компьютерной информации
Социальная инженерия и её применение
Удаленные сетевые атаки
Общие уязвимости: Buffer Overflows (Windows, Unix), Троянские кони (Windows), Rootkits (Windows, Unix), Adware, Spyware (Windows)
Уязвимости протоколов ARP, DNS, ICMP, TCP
Уязвимости веб-браузера (Windows, Unix)
Уязвимости SSL, HTTPS
Уязвимости межсетевых экранов и маршрутизаторов
Уязвимости веб-серверов (Apache-Unix, IIS-Windows)
Уязвимости пользовательских программ и веб-приложений (Windows, Unix)
Уязвимости баз данных (Windows, Unix)
Java VM, Scripting (Windows, Unix)
Изучение инструментария
Сканеры уязвимостей
Снифферы
Спуфферы
DoS и DDoS атаки
2 День
Средства противодействия
Межсетеые экраны
VPN и вопросы шифрования
Системы обнаружения и предотвращения вторжений
Антисниффер
Практические занятия
Итоговая аттестация

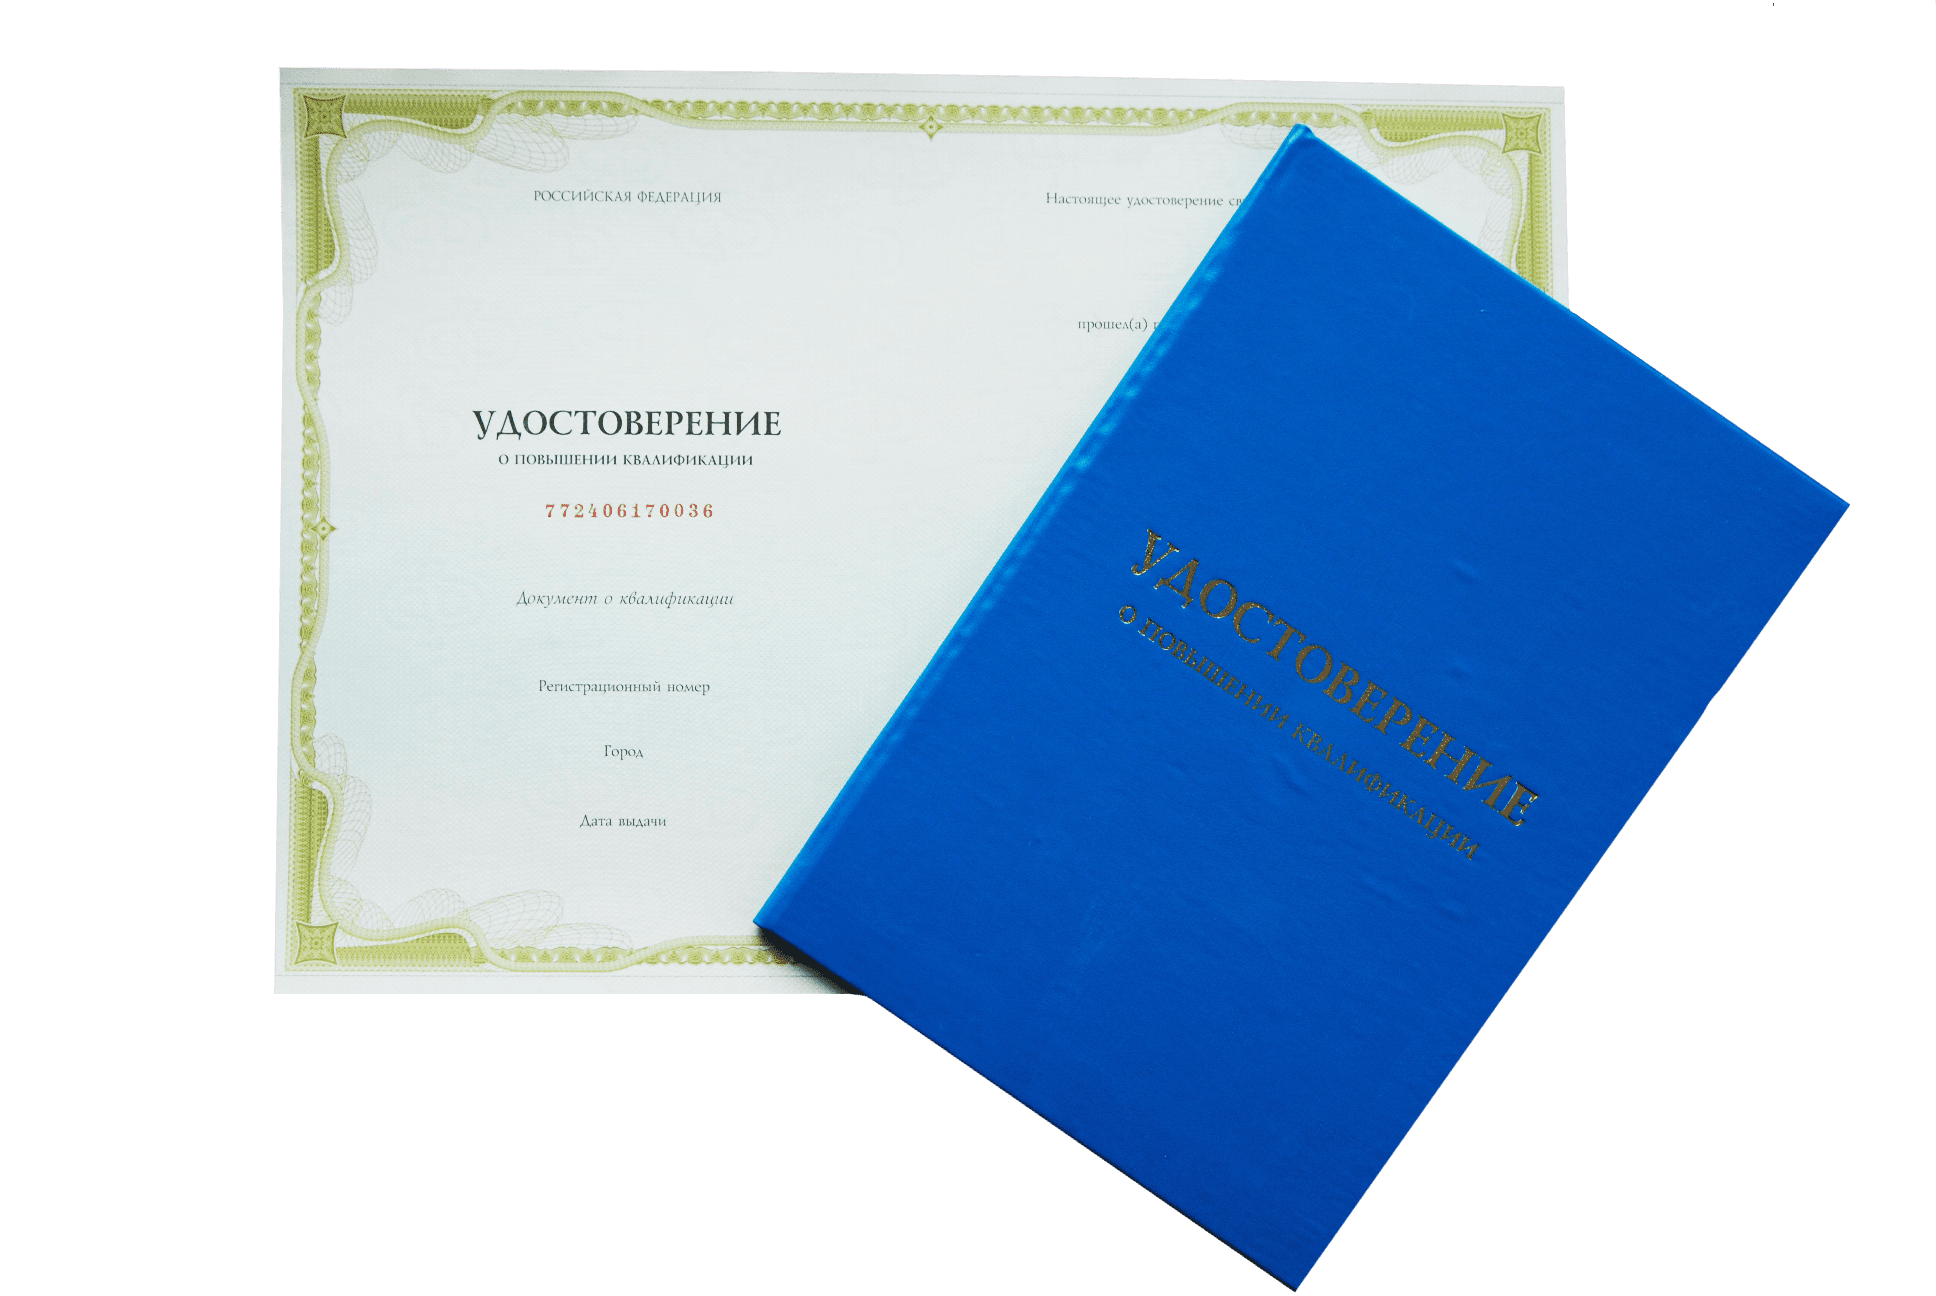
По окончании обучения выдается
Удостоверение о повышении квалификации

Правовой контекст: обзор статей Уголовного кодекса РФ, регулирующих ответственность за преступления в сфере компьютерной информации.
Глубина анализа: изучение угроз на всех уровнях – от сетевых протоколов (ARP, DNS, TCP) до веб-приложений и СУБД.
Инструментальная база: знакомство с принципами работы сканеров уязвимостей, снифферов и спуфферов в контролируемой учебной среде.
Фокус на обороне: детальное рассмотрение архитектуры и настройки межсетевых экранов, VPN, IDS/IPS для построения надежного периметра безопасности.
Как вы будете учиться
Получить персональное предложение