Академия информационных систем
Управление привилегированным доступом: практикум по СКДПУ НТ
08 - 11 Декабря 2026 г.
О курсе
Четырехдневный курс предназначен для специалистов, уже имеющих опыт работы с СКДПУ НТ. Обучение посвящено настройке доступа и контролю действий пользователей в системе.
Курс поможет участникам:
• изучить организацию единой точки доступа к инфраструктуре
• разобраться в настройке ролевой модели и интеграции с LDAP, AD и RADIUS
• рассмотреть подключение к целевой инфраструктуре без установки агентов
• изучить предоставление доступа по предварительному согласованию и интеграцию с системами обработки заявок
• познакомиться с записью видео и метаданных сессий для контроля действий пользователей
Кому будет полезен курс
Руководители служб информационной безопасности субъектов КИИ
Ведущие инженеры/специалисты субъектов КИИ
Руководители, ведущие специалисты ИТ- и ИБ-отделов, служб автоматизации предприятий из различных отраслей экономики и сфер бизнеса, заинтересованные в защите своих информационных систем
Программа курса
СКДПУ Бастион. Вводный модуль (заочная форма обучения)
- Лабораторная работа № 1 Знакомство со стендом и интерфейсом СКДПУ. Настройка. Сброс паролей и системы.
- Лабораторная работа № 2 Настройки уведомлений, минимальные необходимые политики доступа.
- Лабораторная работа № 3 Соединение через СКДПУ, аудит подключения, внешние авторизации
- Лабораторная работа № 4 Работа с логами, инцидентами. Настройка СКДПУ НТ
Комплекс СКДПУ НТ. Концепция Zero Trust, PAM в Zero Trust, Just in time
- Лабораторная работа № 5 Авто смена паролей, доступ по запросу
- Лабораторная работа № 6 Портал доступа
Виды угроз. Аудит информационной безопасности на предприятии, политика безопасности
- Лабораторная работа № 7 Кластер РДП, репликация НОД и балансировка
- Лабораторная работа № 8 Сертификаты, хранение видео, radius, глобальный домен
Тестирование

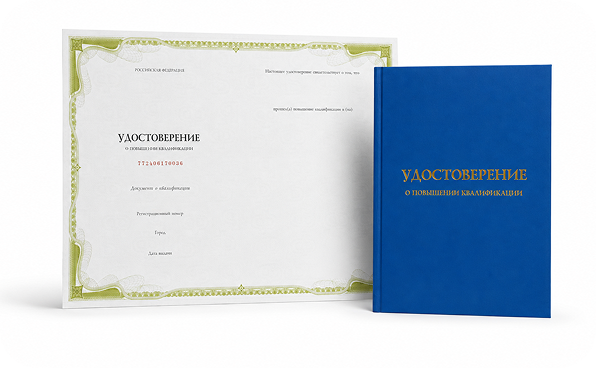
По окончании обучения выдается
- Удостоверение о повышении квалификации
- Сертификат вендора «АйТи Бастион»

Управление привилегированным доступом: Изучите организацию единой точки входа и настройку ролевой модели с интеграцией в LDAP, AD и RADIUS.
Подключение и согласование доступа: Разберитесь, как предоставлять доступ к инфраструктуре без установки агентов, согласовывать подключения и использовать системы обработки заявок.
Контроль действий пользователей: Узнайте, как записывать видео и метаданные сессий для анализа действий привилегированных пользователей.
Как вы будете учиться
Получить персональное предложение