Академия информационных систем
High-Tech OSINT: инструментарий эксперта
О курсе
- • Техническая база разведчика: компьютерные сети, протоколы передачи данных, Linux как рабочая среда с hardening
- и анонимизацией
- • Сетевая и аппаратная разведка: анализ трафика через Wireshark, применение Raspberry Pi и Flipper Zero, создание ханипотов и ловушек
- • Offensive-операции и корпоративный контроль: SIEM/DLP-системы, выявление утечек, контроль действий сотрудников в правовом поле
- • Цифровые расследования: анализ блокчейна и криптовалют, разведка в Интернете вещей через Shodan
- • Мониторинг утечек и AI-автоматизация: работа со слитыми базами, применение чат-ботов для OSINT-задач
Кому будет полезен курс
Сотрудники служб информационной безопасности (ИБ)
OSINT-аналитики и корпоративные разведчики
Сотрудники служб экономической безопасности (СЭБ)
Специалисты SOC и антифрод-подразделений
Преимущества нашей программы
Переход от базового поиска к технической экспертизе: от администрирования Linux и анализа сетевого трафика (Wireshark) до расследований
в блокчейне и разведки IoT-устройств через Shodan.
Вы получаете hard skills, которые отличают эксперта
от обычного аналитика.
Offensive-подход к защите корпоративных ресурсов: программа учит мыслить как злоумышленник
для выстраивания проактивной защиты: выявление уязвимостей веб-ресурсов и контроль цифровых следов.
Интеграция передовых технологий: практическое применение ИИ для автоматизации OSINT-задач
и фактчекинга, а также методы отслеживания криптовалютных транзакций и цифровых следов злоумышленников. Актуальные навыки
для противодействия современным киберугрозам.
Прикладное решение бизнес-задач в правовом поле: методики адаптированы под корпоративные стандарты и законодательство РФ. Вы получаете готовые алгоритмы для легального расследования инцидентов
и защиты репутации компании.
Программа курса
Основы компьютерных сетей для OSINT
- Организация и технологии передачи данных
- Физический уровень сетей
- Особенности технологии Ethernet
- Протокол TCP/IP
- Формирование глобальной сети Интернет
- Протоколы беспроводной передачи данных
- Управление сетью
- Обеспечение безопасности компьютерных сетей
Linux для OSINT-специалиста
- Преимущества Linux для ведения разведывательной деятельности
- Основы администрирования Linux
- Обзор наиболее эффективных сборок Linux
- Linux hardening: повышение защищенности системы от атак извне
- Софт для обеспечения анонимности на Linux
Эффективный open-source софт для корпоративной разведки
- Софт для безопасной работы с поисковыми системами
- Углубленный анализ информационных ресурсов сайтов конкурентов
- ПО для поиска информации на информационных ресурсах
- Анализ уязвимостей информационных ресурсов конкурентов
- Программное обеспечения для анализа беспроводных сетей
- Софт для автоматизации работы с OSINT-задачами
Базовые навыки анализа и перехвата траффика: Wireshark для OSINT-специалиста
- Основные принципы сниффинга траффика
- Перехват и анализ траффика через сети Wi-Fi
- Перехват и анализ траффика через сети Bluetooth
- Создание радаров и сбор MAC-адресов
- Анализ траффика онлайн-телефонии
- Игрушки хакера: технологические решения на базе Raspberry Pi, Flipper Zero и других платформ для организации слежки
Offensive OSINT: агрессивная защита информационных ресурсов
- Теоретические основы создания ханипотов – ловушек для разведчика и хакера
- Создание и практика использования ханипотов на базе документов
- Основы разворачивания и администрирования ханипот-сервера
- Пиксель-трекинг через почтовые рассылки
- Сбор информации о пользователях через работу со специальными ссылками и QR-кодами
- Защита от ханипотов при ведении разведывательной деятельности
- Слежка за посетителями корпоративных ресурсов: эксплуатация JavaScript и использование иных возможностей
- Контроль действий сотрудников (легальная слежка): обзор SIEM и DLP-систем
- Контроль утечек корпоративной информации с помощью ханипотов
- Организация сбора фингерпритинга на ресурсах компании
- Анализ социальной и поисковой активности сотрудников
Расследование операций с криптовалютами
- Теоретические принципы функционирования криптовалют
- Типы инцидентов с криптоактивами и меры реагирования на них
- Ключевые схемы незаконного получения доступа к криптовалюте (вредоносное ПО, хакинг, социальная инженерия и фишинг)
- Анализ цифровых следов злоумышленников с помощью OSINT
- Анализ перемещения украденных средств в блокчейне на примере выплаты выкупа для расшифровки данных компании
- Инструментарий для анализа транзакций криптовалют
Shodan: разведка в интернете вещей
- Принципы работы поисковика Shodan и организации поиска в Интернете вещей
- Поиск информации о хранилищах данных и ftp-серверах
- Работа с индустриальными системами управления
- Возможности удаленного управления сервером и персональным компьютером
- Анализ сетевой инфраструктуры и отдельных ее элементов
- Исследование веб-камер
- Поиск и эксплуатация офисного оборудования
- Получение доступа к системе «умный дом» и иным «умным устройствам»
- Обнаружение сетевых узлов с известными уязвимостями
- Работа с ханипотами в Shodan
- Использование альтернативных поисковиков по Интернету вещей
Мониторинг и эксплуатация утечек информации
- Российские и зарубежные источники «сливов данных»
- Сервисы для мониторинга утечек данных
- Инструментарий для препарирования «слитой информации»
- Организация безопасности при работе с файлами, содержащими утечки
- Риски и угрозы при покупке и эксплуатации «слитых» баз данных и файлов
Использование искусственного интеллекта для целей OSINT
- Новые вызовы OSINT на фоне мировой экспансии чат-ботов
- Практическое применение чат-ботов для решения задач OSINT
- Особенности «программирования» чат-ботов: как снять программные и морально-этические ограничения
- Использование чат-ботов в социальной инженерии
- Чат-боты как источник вредоносного кода
- Фейк-ньюс, фактчекинг и чат-боты
Итоговая аттестация

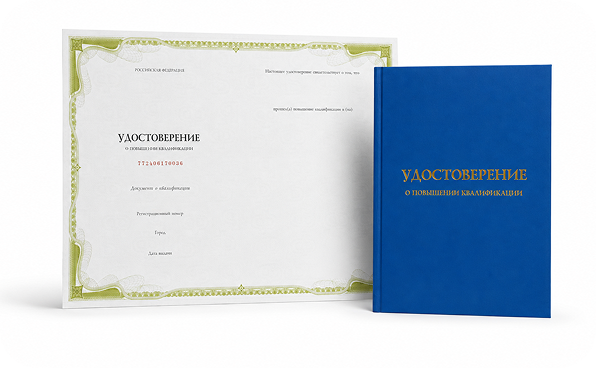
По окончании обучения выдается
Удостоверение о повышении квалификации

Научитесь проводить комплексную техническую разведку и цифровые расследования
Перехватывать и анализировать сетевой трафик через Wireshark
Разворачивать ханипоты и контролировать корпоративные утечки с помощью SIEM и DLP
Находить уязвимые IoT-устройства, веб-камеры и серверы через поисковик Shodan
Автоматизировать сбор данных через AI-ботов
Как вы будете учиться
Получить персональное предложение